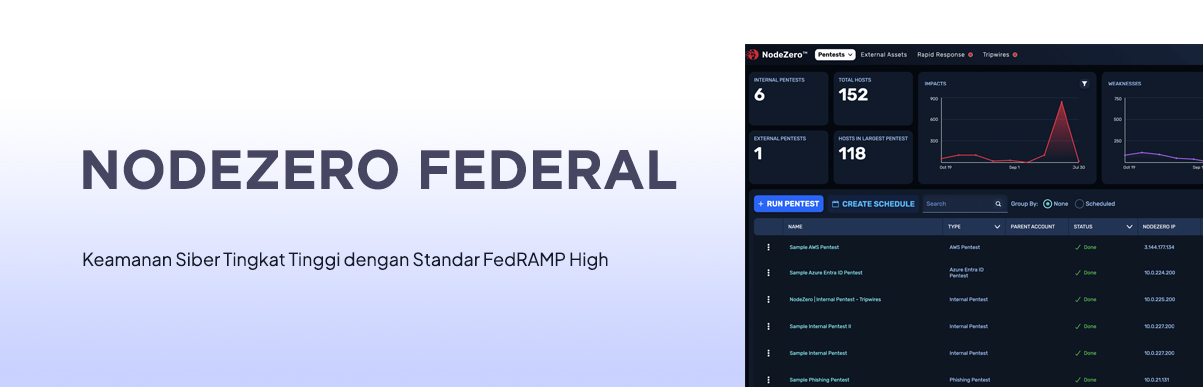
NodeZero Federal hadir sebagai solusi keamanan siber mutakhir yang dirancang khusus untuk memenuhi standar keamanan paling ketat di dunia. Produk ini menjawab tantangan kompleksitas infrastruktur digital pemerintah dan organisasi skala besar yang seringkali menjadi target serangan siber tingkat tinggi, dengan menyediakan validasi keamanan yang otomatis dan berkelanjutan.
Sistem ini bekerja dengan melakukan simulasi serangan secara otonom untuk mengidentifikasi celah keamanan sebelum sempat dieksploitasi oleh aktor ancaman. Dengan pendekatan yang berbasis pada risiko nyata, NodeZero Federal tidak hanya memindai kerentanan, tetapi memvalidasi apakah celah tersebut benar-benar dapat digunakan untuk menembus pertahanan jaringan, sehingga menghilangkan noise dari laporan keamanan tradisional.
Implementasi solusi ini memberikan dampak nyata berupa peningkatan postur keamanan yang terukur dan kepatuhan penuh terhadap regulasi federal. Organisasi dapat mengoptimalkan alokasi sumber daya IT mereka dengan fokus pada perbaikan celah yang paling kritis, sekaligus memastikan bahwa seluruh ekosistem digital terlindungi oleh standar enkripsi dan protokol keamanan kelas dunia.
Fitur Utama
- FedRAMP High Compliance: Menjamin standar keamanan data dan privasi tertinggi sesuai regulasi pemerintah federal.
- Autonomous Pentesting: Melakukan pengujian penetrasi secara otomatis tanpa perlu intervensi manual yang intensif.
- Continuous Validation: Memastikan pertahanan keamanan selalu diperbarui dan divalidasi secara real-time terhadap ancaman baru.
- Risk-Based Prioritization: Mengidentifikasi jalur serangan yang paling berbahaya untuk mempercepat proses remediasi.
Mengapa NodeZero Federal?
NodeZero Federal membedakan dirinya melalui otorisasi FedRAMP High, yang merupakan standar emas dalam keamanan cloud dan infrastruktur. Berbeda dengan alat pemindaian kerentanan biasa yang hanya memberikan daftar panjang bug, solusi ini memberikan bukti nyata melalui jalur serangan yang tervalidasi. Hal ini memberikan keyakinan penuh bagi pengambil keputusan IT bahwa strategi mitigasi yang diambil didasarkan pada risiko aktual, bukan sekadar asumsi teoritis.
Untuk Siapa?
Chief Information Security Officer (CISO), IT Security Manager, dan Administrator Keamanan di instansi pemerintah atau perusahaan skala enterprise yang terikat regulasi ketat.
Cocok Untuk
- Instansi Pemerintah Federal yang membutuhkan validasi keamanan ketat sesuai standar kepatuhan hukum.
- Kontraktor Pertahanan dan Aerospace yang mengelola data sensitif dengan risiko serangan negara (nation-state actors).