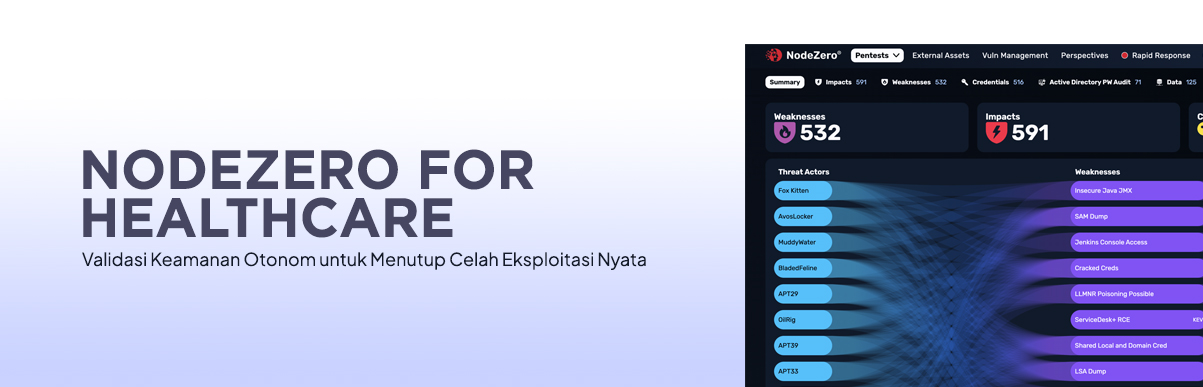
NodeZero hadir sebagai solusi validasi keamanan otonom yang dirancang untuk mengidentifikasi celah keamanan sebelum sempat dieksploitasi oleh aktor ancaman. Di tengah kompleksitas infrastruktur IT modern, pemindaian kerentanan tradisional seringkali menghasilkan ribuan peringatan yang tidak relevan. NodeZero menyelesaikan masalah ini dengan mensimulasikan serangan nyata secara otomatis, sehingga organisasi dapat mengetahui dengan pasti titik mana yang benar-benar bisa ditembus dan risiko apa yang paling kritis.
Sistem ini bekerja dengan pendekatan berbasis serangan (attack-based approach) yang tidak hanya mencari kerentanan, tetapi mencoba mengeksploitasinya secara aman untuk memvalidasi jalur serangan (attack paths). Dengan memetakan bagaimana penyerang dapat berpindah dari satu titik ke titik lain di dalam jaringan, NodeZero memberikan visibilitas penuh terhadap risiko lateral movement dan eskalasi hak akses yang sering terlewatkan oleh alat pemindaian standar.
Implementasi NodeZero memberikan dampak bisnis yang signifikan melalui efisiensi remediasi yang terukur. Alih-alih menghabiskan sumber daya IT untuk memperbaiki semua temuan, organisasi dapat memprioritaskan perbaikan pada celah yang terbukti dapat dieksploitasi. Hal ini meningkatkan postur keamanan secara keseluruhan, memastikan kepatuhan terhadap regulasi industri, dan mengurangi risiko downtime akibat serangan ransomware atau kebocoran data sensitif.
Fitur Utama
- Autonomous Penetration Testing: Melakukan simulasi serangan secara otomatis dan berkelanjutan tanpa perlu intervensi manual yang intensif.
- Attack Path Mapping: Memvisualisasikan jalur yang digunakan penyerang untuk mencapai aset kritis, memudahkan identifikasi titik lemah jaringan.
- Evidence-Based Results: Menyediakan bukti nyata bahwa sebuah kerentanan dapat dieksploitasi, sehingga menghilangkan false positive.
- Continuous Validation: Memastikan bahwa setiap perubahan konfigurasi atau update sistem tidak membuka celah keamanan baru.
Mengapa NodeZero?
Berbeda dengan vulnerability scanner konvensional yang hanya memberikan daftar panjang kerentanan berdasarkan database, NodeZero memberikan validasi berbasis bukti. Keunggulan kompetitif utamanya terletak pada kemampuan untuk membuktikan eksploitabilitas, sehingga tim IT tidak lagi menebak-nebak risiko mana yang harus didahulukan. Dengan mengotomatisasi proses penetration testing, organisasi mendapatkan tingkat keamanan yang proaktif dan dinamis, yang jauh lebih efektif dibandingkan metode audit statis yang cepat usang.
Untuk Siapa?
CISO, IT Security Manager, dan Network Administrator pada organisasi skala menengah hingga besar, terutama di industri dengan regulasi ketat seperti Healthcare dan Finance.
Cocok Untuk
- Sektor Kesehatan (Healthcare) untuk melindungi data pasien (PHI) dan memastikan ketersediaan sistem medis kritis dari serangan siber.
- Infrastruktur Enterprise yang membutuhkan validasi keamanan rutin tanpa harus bergantung sepenuhnya pada jadwal penetration testing manual tahunan.